Ο Βορειοκορεάτης προγραμματιστής συνδέεται από τις αμερικανικές αρχές με μερικές από τις μεγαλύτερες κυβερνοεπιθέσεις των τελευταίων ετών
Το όνομά του βρίσκεται εδώ και χρόνια στη λίστα των πιο καταζητούμενων κυβερνοεγκληματιών του FBI.
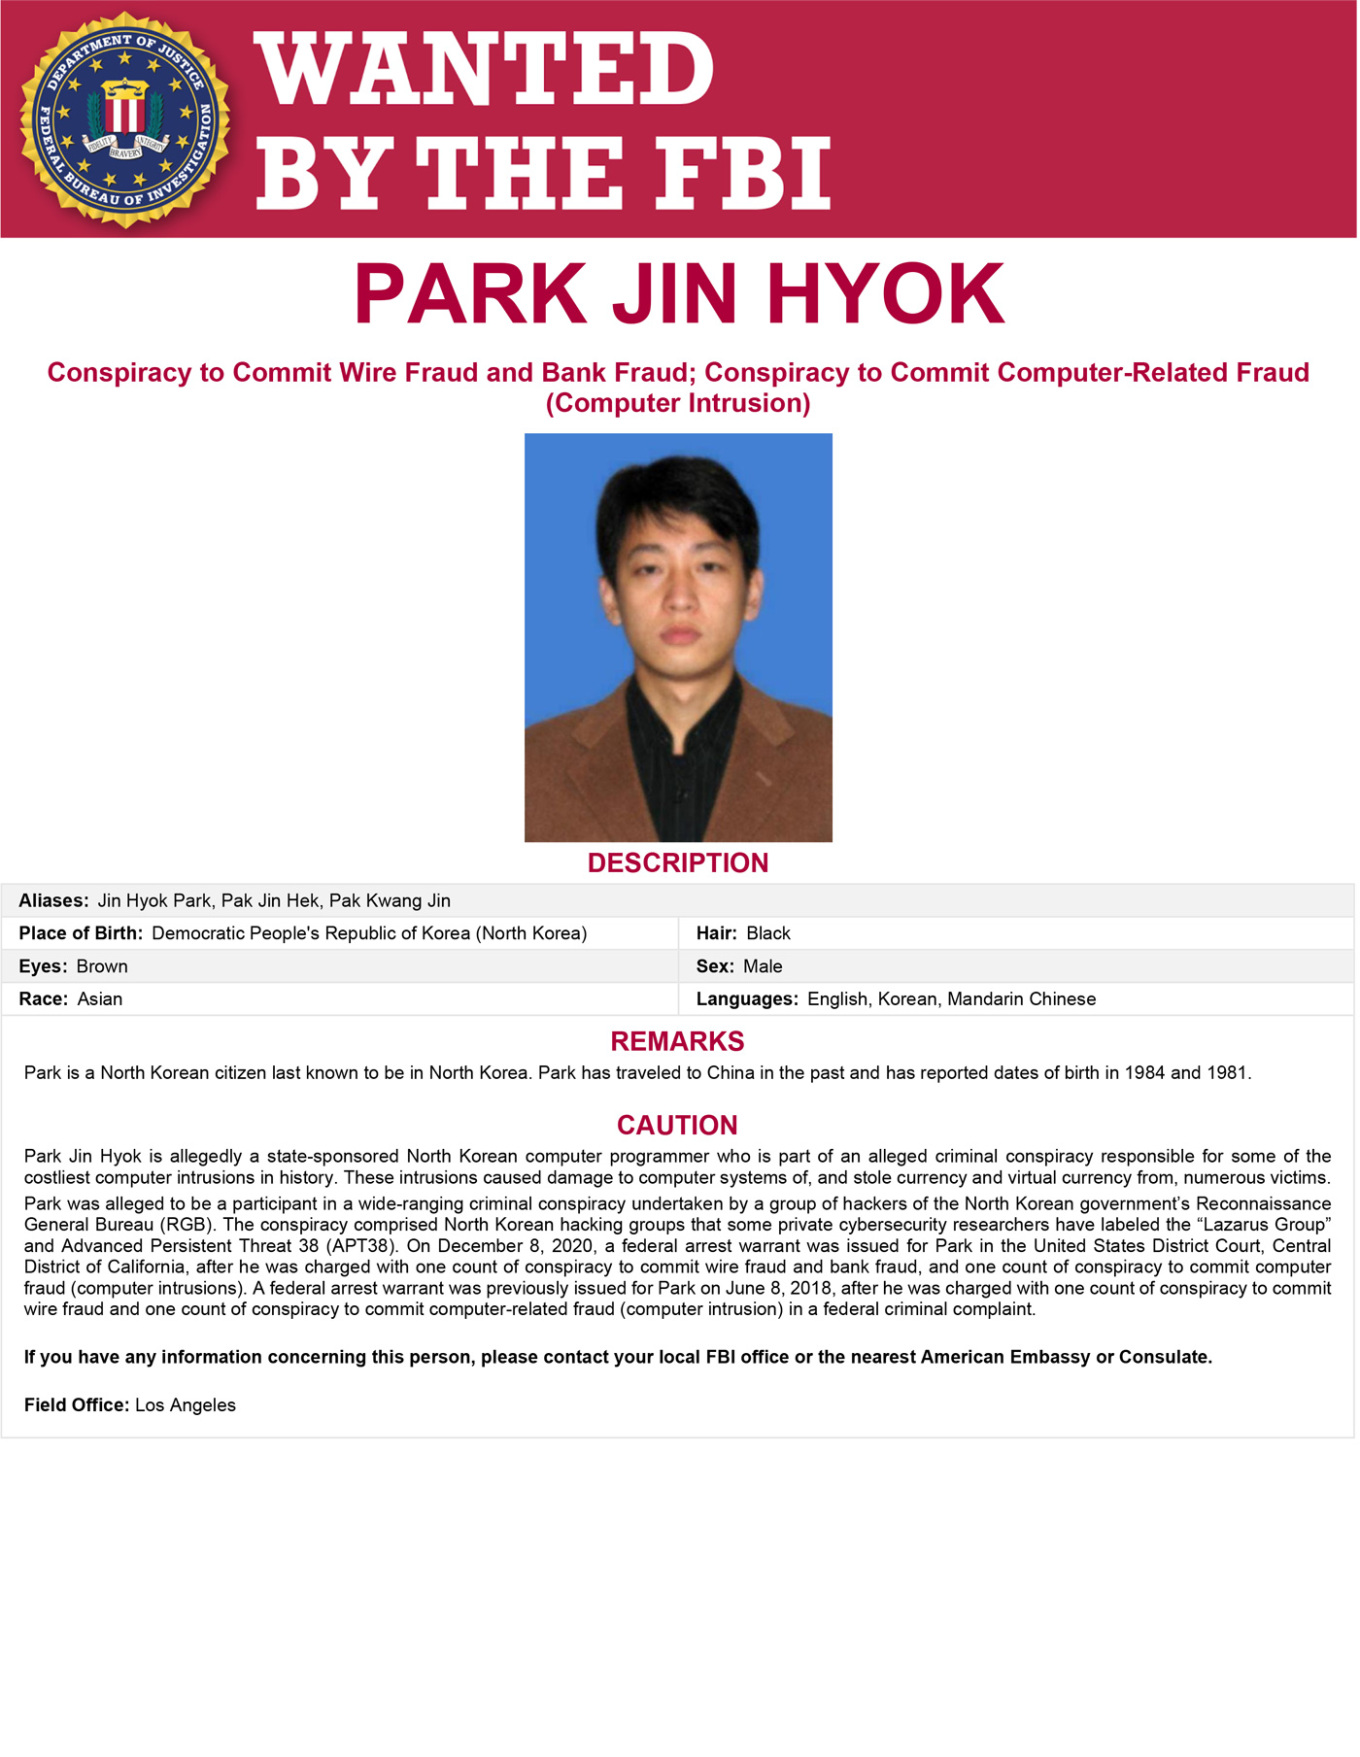
Ο Park Jin Hyok είναι Βορειοκορεάτης προγραμματιστής και, σύμφωνα με τις αμερικανικές αρχές, συμμετείχε σε ένα κρατικά υποστηριζόμενο δίκτυο χάκερ που βρίσκεται πίσω από μερικές από τις πιο καταστροφικές κυβερνοεπιθέσεις των τελευταίων δεκαετιών.
Η δημοσιότητά του επανήλθε μετά τη γιγαντιαία επίθεση στη Binance στα τέλη Οκτωβρίου του 2026, κατά την οποία εκλάπησαν ψηφιακά περιουσιακά στοιχεία αξίας άνω των 6 δισ. δολαρίων. Το FBI απέδωσε επισήμως το χτύπημα σε βορειοκορεατική κυβερνοδραστηριότητα που αποκαλεί TraderTraitor. Δεν έχει, ωστόσο, κατονομάσει τον Park ως τον δράστη ή τον επικεφαλής της συγκεκριμένης επίθεσης.
Ένα από τα πιο γνωστά πρόσωπα του βορειοκορεατικού cyberwarfare
Το FBI περιγράφει τον Park ως κρατικά υποστηριζόμενο Βορειοκορεάτη προγραμματιστή, ο οποίος φέρεται να συμμετείχε σε ευρύτερη εγκληματική συνωμοσία που συνδεόταν με το Reconnaissance General Bureau, τη βασική υπηρεσία πληροφοριών της Βόρειας Κορέας.
Οι συγκεκριμένες ομάδες είναι γνωστές στον ιδιωτικό τομέα της κυβερνοασφάλειας με ονομασίες όπως Lazarus Group και APT38.
Ο Park έχει χρησιμοποιήσει διαφορετικές ταυτότητες και ημερομηνίες γέννησης. Σύμφωνα με το FBI, έχει δηλώσει ως έτη γέννησης το 1981 και το 1984, ενώ είναι γνωστό ότι είχε ταξιδέψει στο παρελθόν στην Κίνα. Οι αμερικανικές αρχές αναφέρουν ότι η τελευταία γνωστή τοποθεσία του είναι η Βόρεια Κορέα.
Επομένως, ο ισχυρισμός ότι είναι 36 ετών ή ότι γεννήθηκε συγκεκριμένα στις 4 Φεβρουαρίου 1990 δεν επιβεβαιώνεται από τα επίσημα στοιχεία του FBI.
Η εταιρεία-βιτρίνα στην Κίνα
Σύμφωνα με το αμερικανικό υπουργείο Δικαιοσύνης, ο Park εργαζόταν για την Chosun Expo Joint Venture, γνωστή και ως Korea Expo Joint Venture, μια εταιρεία που οι αμερικανικές αρχές χαρακτηρίζουν βιτρίνα της βορειοκορεατικής κυβέρνησης.
Μέσω αυτής, φέρεται να συμμετείχε σε ένα ευρύτερο δίκτυο κυβερνοεπιθέσεων που στόχευσε τράπεζες, επιχειρήσεις και κρατικούς οργανισμούς σε πολλές χώρες.
Η επίθεση στη Sony που έκανε τον Lazarus παγκόσμια γνωστό
Ένα από τα πιο διάσημα περιστατικά με τα οποία συνδέθηκε η ομάδα ήταν η επίθεση στη Sony Pictures το 2014.
Οι δράστες υπέκλεψαν και δημοσιοποίησαν τεράστιο όγκο εσωτερικών δεδομένων, μεταξύ των οποίων emails εργαζομένων, προσωπικά στοιχεία και εταιρικά έγγραφα, ενώ προκάλεσαν σοβαρές ζημιές στα πληροφοριακά συστήματα της εταιρείας.
Οι ΗΠΑ απέδωσαν την επίθεση στη Βόρεια Κορέα και αργότερα συνέδεσαν τον Park με τη συνωμοσία που βρισκόταν πίσω από το χτύπημα.
Τα 81 εκατ. δολάρια από την Τράπεζα του Μπαγκλαντές
Το 2016 ήρθε μια ακόμη επίθεση που έγραψε ιστορία.
Χάκερ κατάφεραν να παραβιάσουν τα συστήματα της Κεντρικής Τράπεζας του Μπαγκλαντές και να μεταφέρουν παράνομα περίπου 81 εκατ. δολάρια μέσω του διεθνούς τραπεζικού συστήματος.
Οι αμερικανικές αρχές συνέδεσαν και αυτή την επιχείρηση με την ίδια βορειοκορεατική συνωμοσία στην οποία φέρεται να συμμετείχε ο Park.
Και μετά ήρθε το WannaCry
Το 2017, το ransomware WannaCry εξαπλώθηκε σε εκατοντάδες χιλιάδες υπολογιστές σε περισσότερες από 150 χώρες.
Ανάμεσα στα θύματα βρέθηκε το βρετανικό NHS, μαζί με επιχειρήσεις και οργανισμούς σε ολόκληρο τον κόσμο.
Το FBI και το αμερικανικό υπουργείο Δικαιοσύνης έχουν αποδώσει το WannaCry στο ίδιο κρατικά υποστηριζόμενο δίκτυο της Βόρειας Κορέας και έχουν συμπεριλάβει τον Park στο κατηγορητήριο για τη συγκεκριμένη σειρά κυβερνοεπιθέσεων.
Το νέο χτύπημα των 6,3 δισ. δολαρίων στη Binance
Στις 29 Οκτωβρίου 2026, η Binance υπέστη κυβερνοεπίθεση που εξελίχθηκε στη μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει καταγραφεί μέχρι σήμερα.
Το ανταλλακτήριο υπολόγισε τις απώλειες περίπου στα 6,3 δισ. δολάρια. Το FBI ανακοίνωσε δύο ημέρες αργότερα ότι πίσω από την επίθεση βρίσκεται η Βόρεια Κορέα και συγκεκριμένα η δραστηριότητα TraderTraitor.
Η Binance έχει ανακοινώσει ότι καλύπτει τις απώλειες με ίδια κεφάλαια και αποθεματικά, ενώ σημαντικό μέρος των κλεμμένων assets έχει ήδη εντοπιστεί ή παγώσει.
Η εταιρεία αποκάλυψε επίσης ότι η επίθεση ξεκίνησε μέσω ψεύτικης διαδικασίας συνέντευξης για δουλειά, με στόχο να παραβιαστεί υπολογιστής εργαζομένου. Από εκεί οι δράστες κατάφεραν να αποκτήσουν πρόσβαση σε εσωτερικά συστήματα και wallets.
Ο Park καταζητείται ήδη από το 2018
Σε αντίθεση με όσα έχουν γραφτεί τις τελευταίες ημέρες, το FBI δεν εξέδωσε τώρα για πρώτη φορά ένταλμα σύλληψης για τον Park Jin Hyok.
Το πρώτο ομοσπονδιακό ένταλμα εις βάρος του εκδόθηκε στις 8 Ιουνίου 2018. Νέο ένταλμα εκδόθηκε τον Δεκέμβριο του 2020, μετά την επέκταση των κατηγοριών για τραπεζική απάτη και κυβερνοεπιθέσεις.
Ο Park παραμένει μέχρι σήμερα στη λίστα Cyber’s Most Wanted του FBI.
Οι αμερικανικές αρχές τον περιγράφουν ως μέλος μιας συνωμοσίας που ευθύνεται για «μερικές από τις πιο δαπανηρές κυβερνοεισβολές στην ιστορία».
Αυτό που δεν γνωρίζουμε είναι αν συμμετείχε προσωπικά στο πρόσφατο χτύπημα της Binance.
Το FBI έχει δείξει προς τη Βόρεια Κορέα.
Όχι, τουλάχιστον μέχρι στιγμής, προς τον ίδιο.

Ακολουθήστε το reportaznet.gr στο Google News και μάθετε όλες τις ειδήσεις και τα πολιτικά νέα στην Ελλάδα & τον Κόσμο`